
RHEL/CentOS/OL 7 шпаргалка - firewalld и firewall-cmd
Демон firewalld позволяет управлять файерволом (например, при помощи firewall-cmd) с поддержкой разделения сети на "зоны" (набор правил) для того, чтобы назначать зонам определенный уровень доступа. В RHEL/CentOS/OL 7 firewalld пришел на замену system-config-firewall:
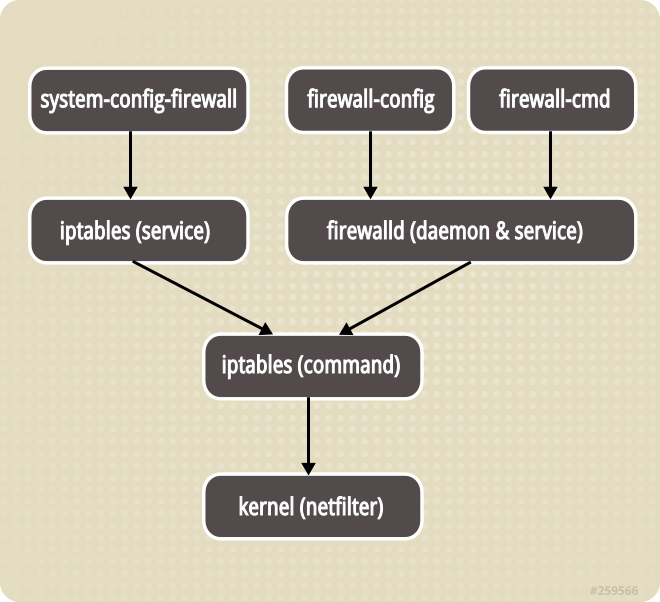
Зоны:
- drop: самый низкий уровень доверия сети, весь входящий трафик сбрасывается без ответа, разрешены только исходящие соединения
- block: то же, что и drop, но при этом входящие запросы сбрасываются с сообщением icmp-host-prohibited или icmp6-adm-prohibited
- public: публичная сеть, которой нельзя доверять, однако разрешены входящие соединения в индивидуальном порядке
- external: внешние сети, разрешена маскировка NAT, благодаря чему внутренняя сеть остается закрытой, но с возможностью получения доступа
- internal: external наоборот, внутренние сети, устройствам в этой зоне можно доверять
- dmz: для устройств расположенных в DMZ (не будут иметь доступа к остальной части сети), разрешены только некоторые входящие соединения
- work: рабочая сеть, большинству устройств можно доверять
- home: домашняя сеть, окружению можно доверять, разрешены только определённые пользователем входящие соединения
- trusted: всем устройствам в сети можно доверять.
Проверяем, что firewalld работает:
firewall-cmd --state
running
Если нет, то запускаем:
sudo systemctl start firewalld.service
Зона по умолчанию:
firewall-cmd --get-default-zone
public
Список активных зон:
firewall-cmd --get-active-zones
public
interfaces: ens160
Открыть TCP-порт 1521:
firewall-cmd --zone=public --add-port=1521/tcp --permanent
success
firewall-cmd --reload
Впервые опубликовано в ЖЖ.